Ruby
Captura el tráfico HTTP/HTTPS de scripts y servidores de Ruby con Proxyman Automatic Setup. Funciona con http, net/http, net/https, httparty y faraday.
1. Nueva solución automática (v4.7.0 o posterior) ✅
Proxyman v4.7.0 o posterior puede capturar el tráfico HTTP/HTTPS de Ruby con un solo clic.
- Solución de un solo clic: no necesitas configurar el proxy HTTP ni confiar manualmente en el certificado autofirmado.
- Compatible con muchas librerías de Ruby: http, net/http, net/https, httparty y faraday.
Cómo usarlo:
- Abre Proxyman -> Setup Menu -> Automatic Setup
- Haz clic en "Open New Terminal"
- Acepta la solicitud de permiso de AppleScript si aparece
- Se abre una nueva ventana de Terminal -> inicia tu servidor backend de Ruby o ejecuta tus scripts ahí => Proxyman captura todo el tráfico automáticamente.
- Listo ✅
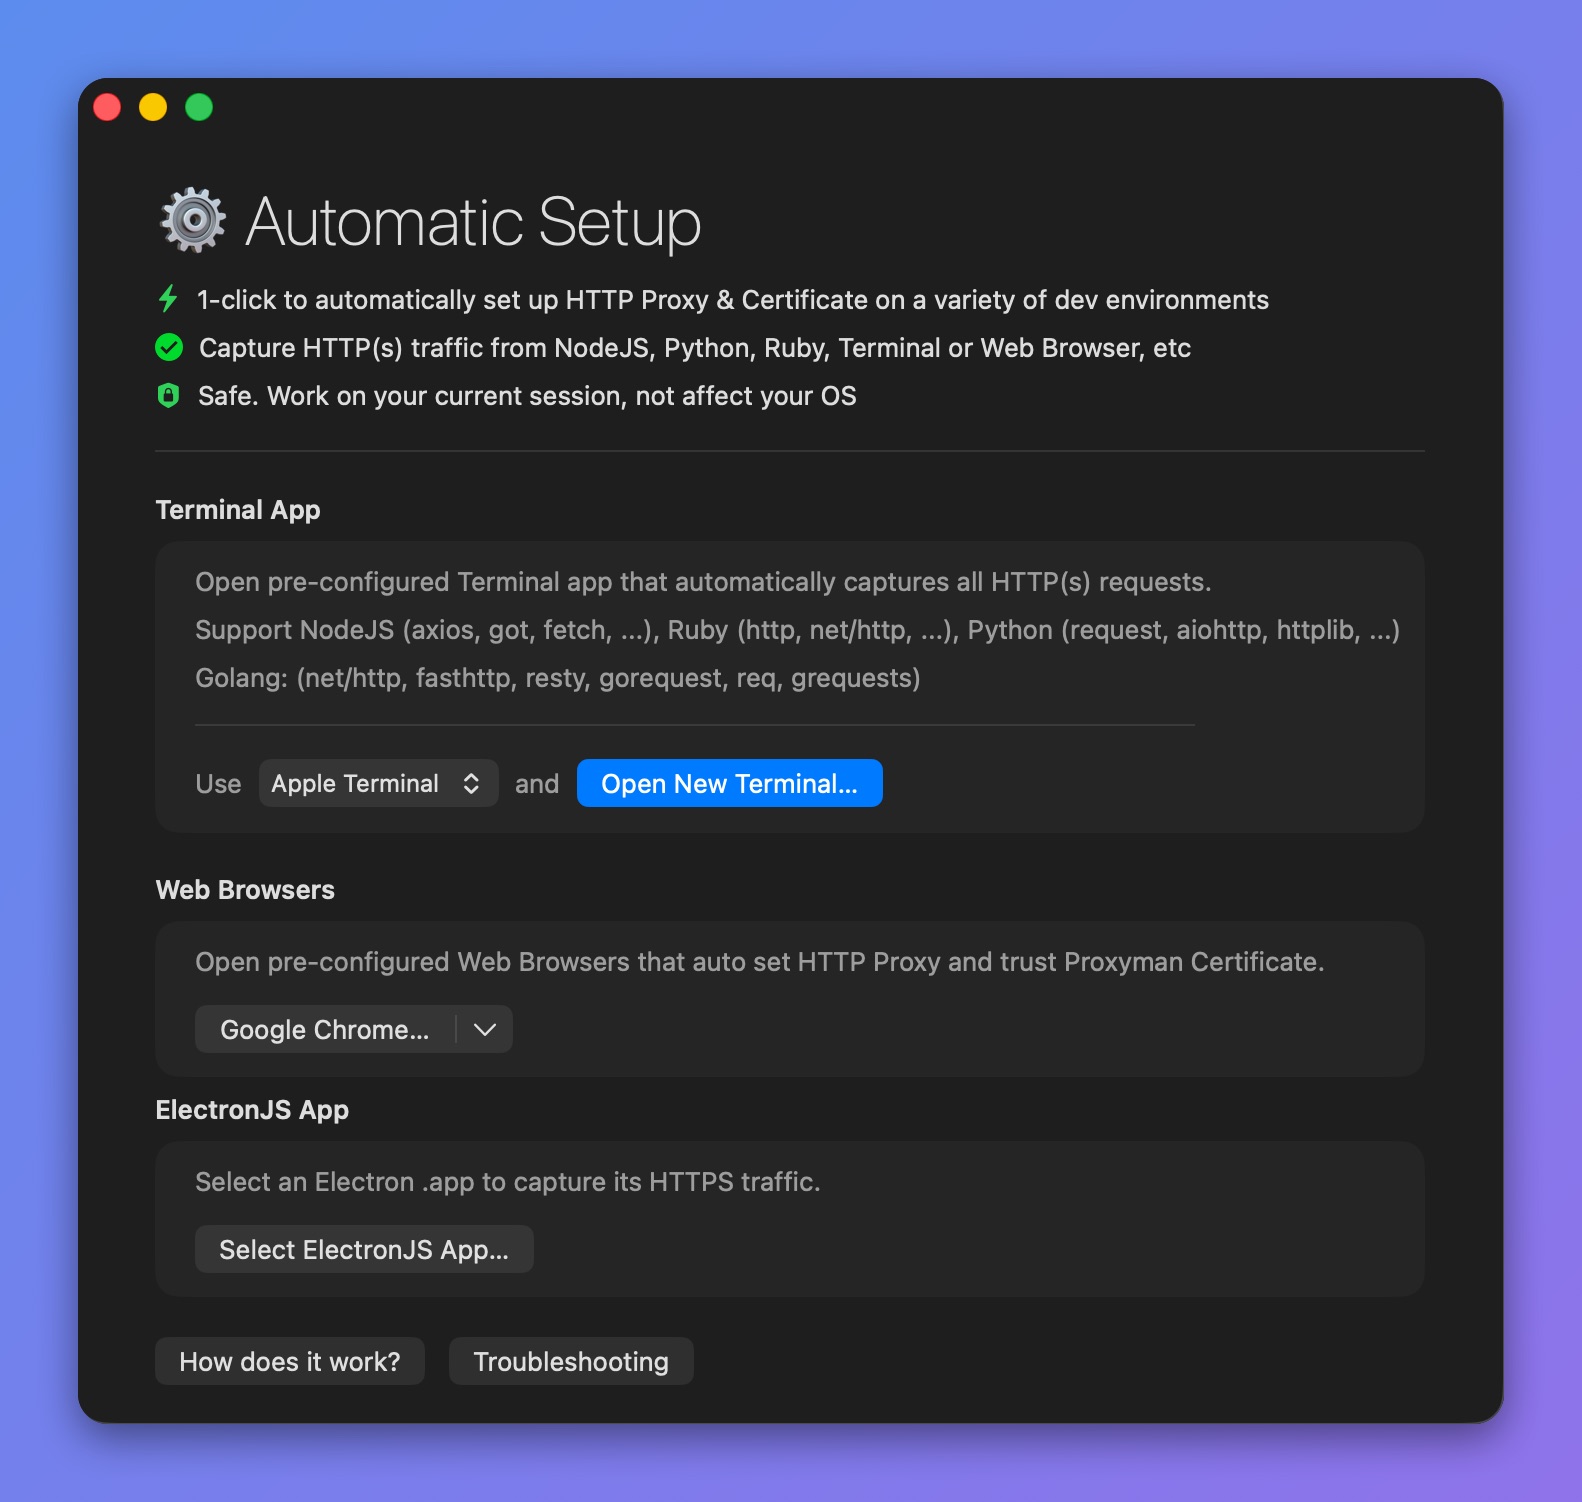
Captura el tráfico de Ruby
2. Solución antigua (no recomendada)
1. Configura el HTTP Proxy en Ruby
Net::HTTP usa automáticamente el proxy de la variable de entorno http_proxy, si está definida.
Por tanto, puedes usar:
ENV['http_proxy'] = 'http://127.0.0.1:9090' # your http://address:port here
y Net::HTTP lo usará de forma predeterminada en todas las solicitudes.
Referencia: https://stackoverflow.com/questions/15792999/how-to-set-a-proxy-in-rubys-net-http
2. Instala el certificado de Proxyman en Ruby
De forma predeterminada, Ruby en macOS puede no confiar en el certificado autofirmado de Proxyman. Por eso, es posible que obtengas un error de SSL al interceptar tráfico HTTPS.
Puedes indicar a Ruby que use el Proxyman Certificate con la variable de entorno SSL_CERT_FILE.
$ env SSL_CERT_FILE=~/.proxyman/proxyman-ca.pem ruby my_script.rb
Las versiones más recientes de Proxyman guardan el certificado en ~/Library/Application Support/com.proxyman.NSProxy/app-data/proxyman-ca.pem. Si ~/.proxyman/proxyman-ca.pem no existe en tu Mac, usa esa ruta en su lugar, o exporta el certificado desde el menú Certificate -> Export -> Root Certificate as PEM.