Connection Log
Usa Connection Log de Proxyman para inspeccionar las búsquedas DNS, las conexiones TCP, los handshakes TLS, los certificados y los encabezados HTTP de cada solicitud.
1. ¿Qué es?
Connection Log muestra cómo Proxyman se conecta a un servidor y envía tu solicitud. Usa un formato de texto similar al de curl -v, con colores que te ayudan a encontrar los datos clave.
- Sigue la conexión desde la búsqueda DNS hasta la respuesta HTTP.
- Consulta los pasos que Proxyman capturó al procesar la solicitud.
- Inspecciona la conexión entre Proxyman y el servidor de destino.
- Lee el registro en el panel Request, junto a Summary.
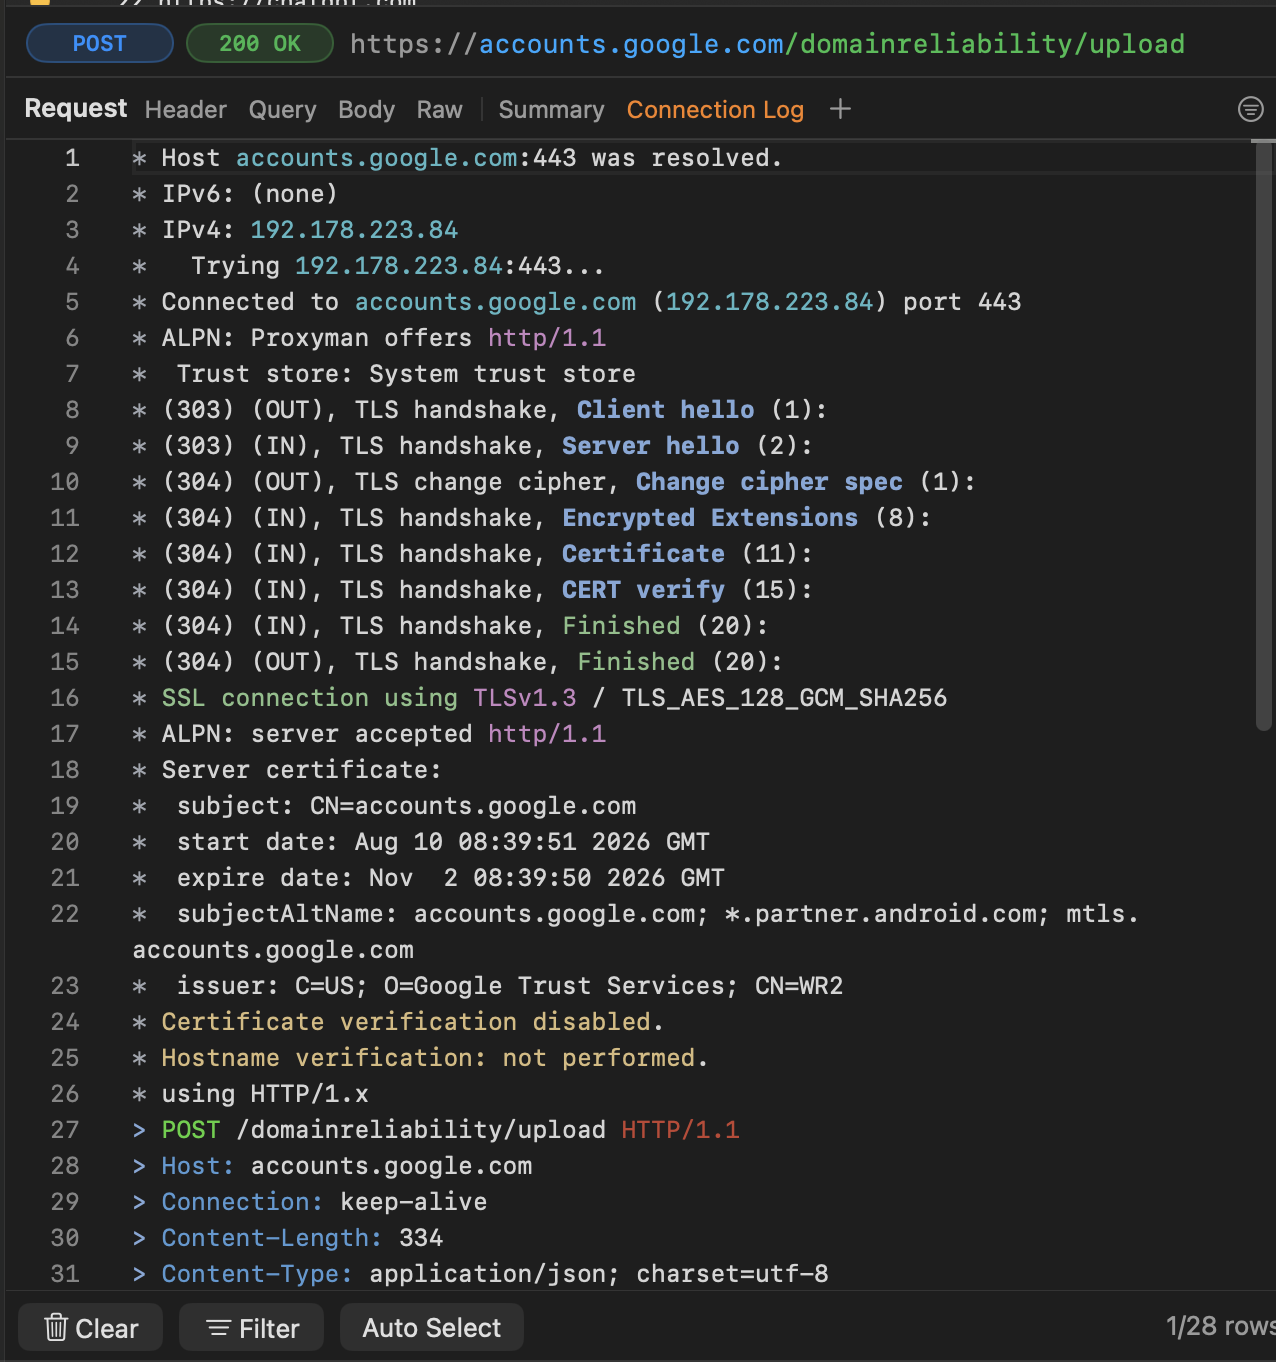
Connection Log con los pasos de una solicitud HTTPS
2. Beneficios
- Descubre dónde ha fallado una conexión: la búsqueda DNS, la conexión TCP o el handshake TLS.
- Comprueba a qué host y dirección IP se ha conectado Proxyman.
- Consulta la versión de TLS y el protocolo HTTP que aceptó el servidor.
- Comprueba el nombre, el emisor y la fecha de caducidad del certificado del servidor.
- Consulta si una solicitud reutilizó una conexión existente.
- Guarda los detalles capturados para revisarlos más tarde o compartirlos con tu equipo.
3. ¿Cómo se usa?
- Abre Proxyman para macOS y captura una solicitud.
- Selecciona la solicitud en la lista principal.
- En el panel Request, haz clic en Connection Log, justo después de Summary.
La pestaña está activada de forma predeterminada para los usuarios nuevos y para los existentes tras actualizar. El registro se actualiza mientras la conexión seleccionada está activa.
Para mostrarla u ocultarla:
- Haz clic en el botón + de la barra de pestañas de Request para abrir Custom Previewer Tab.
- En Request, marca o desmarca Connection Log.
- Proxyman recuerda tu elección al reiniciar.
Para ver el contenido cifrado de las solicitudes y respuestas HTTPS, configura el certificado de Proxyman y activa SSL Proxying para el dominio. Sin SSL Proxying, el contenido cifrado permanece oculto y hay menos detalles de la conexión disponibles.
4. ¿Qué muestra?
El registro enumera los detalles disponibles de la solicitud seleccionada.
DNS y conexión TCP
- El nombre de host y el puerto.
- Las direcciones IPv4 e IPv6 que devuelve la búsqueda DNS.
- Cada intento de conexión y los intentos fallidos.
- La dirección IP y el puerto del servidor al que se ha conectado.
- Un proxy upstream, si se usa uno.
- Si la conexión se reutilizó, se mantuvo abierta o se cerró.
Handshake TLS y certificado
- Protocolos ofrecidos mediante ALPN, como
h2ohttp/1.1. ALPN permite a Proxyman y al servidor elegir un protocolo de aplicación. - Pasos del handshake, como
Client hello,Server hello,CertificateyFinished. - La versión de TLS y el conjunto de cifrado negociados en la línea
SSL connection using. - El protocolo que aceptó el servidor.
- El sujeto del certificado, el emisor, los nombres DNS/IP y las fechas de validez.
- Los resultados de la verificación del certificado y del nombre de host, además de las alertas o los errores de TLS.
Solicitud y respuesta HTTP
- El método, la ruta, la versión de HTTP y los encabezados de la solicitud.
- El estado y los encabezados de la respuesta.
- Una vista previa del cuerpo de la respuesta en texto, cuando esté disponible.
- Mensajes que explican cuándo un cuerpo se decodificó, se modificó o se acortó para mostrarlo.
Usa la pestaña Timing si quieres comparar las duraciones de DNS, TCP y TLS.
5. ¿Cómo se lee?
*marca un evento de conexión o un mensaje de diagnóstico.>marca los encabezados de la solicitud enviados al servidor.<marca los encabezados de la respuesta recibidos del servidor.OUTeINindican la dirección de un mensaje TLS desde el punto de vista de Proxyman.
Los colores te ayudan a revisar el registro:
- Cian: nombres de host y direcciones IP.
- Morado: versiones de TLS y protocolos ALPN.
- Azul: pasos del handshake. Los nombres de los encabezados HTTP usan el mismo estilo que la pestaña Raw.
- Verde: pasos del handshake y resultados de verificación correctos.
- Ámbar: advertencias, como la verificación de certificados desactivada.
- Rojo: errores, como un certificado rechazado o un tiempo de espera de la conexión agotado.
Certificate verification disabled significa que Proxyman no verificó el certificado del servidor en esa conexión. No significa que el certificado no sea válido. Del mismo modo, Hostname verification: not performed significa que se omitió esa comprobación.
Una conexión reutilizada puede no mostrar una nueva búsqueda DNS ni un nuevo handshake TLS en cada solicitud.
6. Guardar y volver a abrir el registro
- Exporta la solicitud como Proxyman Log
.proxymanlogv2, o guarda la sesión. - Vuelve a abrir el archivo y selecciona Connection Log para ver los detalles de conexión guardados.
- Proxyman guarda los eventos registrados y genera el registro que se muestra al abrir la pestaña.
- Los detalles del certificado se guardan como campos de texto. Los certificados completos, las cadenas de certificados y las claves privadas no se guardan con los detalles de la conexión.
- Las capturas antiguas sin detalles de conexión también se pueden abrir. El registro muestra los datos HTTP guardados y explica que no se registraron los detalles de conexión.